Un gran producto sin un buen servicio postventa tiene poco recorrido
Contado claro y sencillo: qué es el fallo PHP que ha puesto en alerta a 7 de cada 10 webs del mundo y por qué las pymes con hosting compartido están en primera línea
El 21 de octubre de 2026 internet amaneció con una alarma de gravedad máxima. Un fallo PHP escondido durante más de veinte años en el corazón del lenguaje que mueve la mayoría de las webs permite a un atacante tomar el control de un servidor sin usuario ni contraseña. Gobiernos desconectando servicios, tiendas de videojuegos en mantenimiento de emergencia y millones de servidores expuestos. Y la pregunta que debería quitarte el sueño si diriges una pyme: ¿está tu web entre ellos? Spoiler: si nadie se ha ocupado de ella en los últimos años, es bastante probable que sí.
Qué es PHP y dónde está presente principalmente
PHP es el motor invisible de tu web. Es un lenguaje de programación que se ejecuta en el servidor (no en el navegador de tu cliente) y que se encarga de montar cada página en el momento en que alguien la visita: consulta la base de datos, pinta tus productos, procesa el formulario de contacto o calcula el carrito de la compra.
Nació en 1995 de la mano de Rasmus Lerdorf y, treinta años después, sigue siendo el rey indiscutible de la web. Según W3Techs, PHP está detrás de en torno al 70% de las webs cuyo lenguaje de servidor se puede identificar. ¿Dónde lo encontrarás?
- WordPress, que por sí solo mueve más del 40% de todas las webs del mundo.
- WooCommerce y PrestaShop, las tiendas online más habituales en las pymes españolas.
- Drupal, Joomla y Magento (Adobe Commerce), en webs corporativas y e-commerce de mayor tamaño.
- Intranets, áreas de cliente, configuradores y desarrollos a medida que muchas empresas usan a diario sin saber con qué están hechos.
- Paneles de NAS, routers, domótica y otros dispositivos con interfaz web.
En resumen: si tu web no es una plataforma cerrada tipo Shopify o Wix, lo más probable es que tenga PHP debajo.
Qué es exactamente PHP2Shell y qué hace
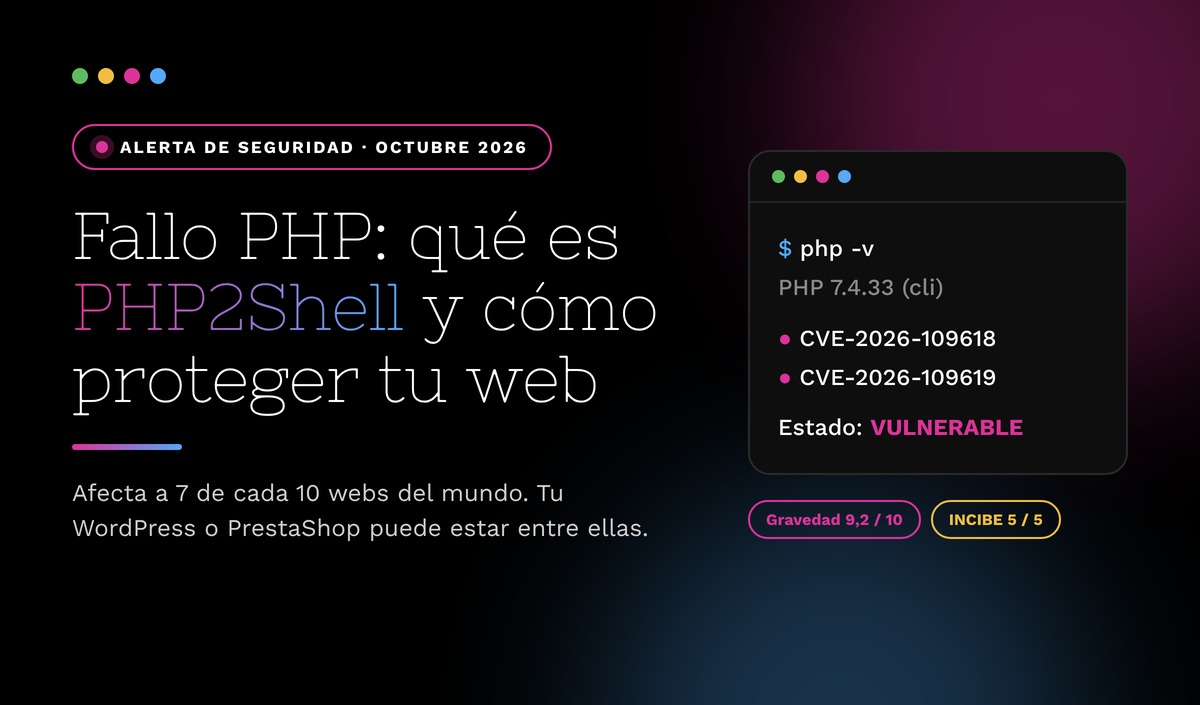
PHP2Shell es el nombre con el que se ha bautizado a dos agujeros críticos del núcleo de PHP (identificados como CVE-2026-109618 y CVE-2026-109619). No es un plugin mal programado ni un tema pirata: el agujero está en el propio PHP, así que da igual lo bien hecha que esté tu web por encima.
Dicho en cristiano: aprovechando cómo PHP gestiona la memoria y las subidas de archivos, un atacante puede enviar peticiones manipuladas a tu servidor y acabar ejecutando su propio código en él. Sin login. Sin contraseña. Sin que te enteres. Tiene una puntuación de 9,2 sobre 10 en gravedad y el INCIBE la ha valorado con un 5 sobre 5. ¿Qué puede hacer alguien que entra así?
- Acceder a tu base de datos de clientes, pedidos y datos personales (hola, RGPD).
- Modificar contenidos, insertar enlaces fraudulentos o redirigir a tus visitas a webs de estafa.
- Alterar tu tienda online: precios, pasarelas de pago, formularios.
- Usar tu servidor para distribuir malware o atacar a otros, con tu marca y tu dominio como tapadera.
- Dejar puertas traseras ocultas para volver cuando quiera, aunque luego actualices.
Lo más inquietante de este fallo PHP es su antigüedad: el código afectado está presente desde PHP 5.4, es decir, desde hace más de una década. Lleva años ahí, esperando.
Cuándo y quién destapó PHP2Shell
La historia tiene guion de serie. En agosto de 2026, un investigador de la firma de ciberseguridad Calif, dentro de una iniciativa de OpenAI para encontrar agujeros de seguridad en software crítico con ayuda de inteligencia artificial, comunicó el hallazgo a la Fundación PHP. Ese mismo día OpenAI reportó el mismo problema de forma independiente, y la firma Wiz también aparece entre los acreditados. Sí: ha sido la IA la que ha encontrado un fallo que los humanos no vimos en 20 años. Toma reflexión.
A partir de ahí, la Fundación PHP preparó en silencio los parches para publicarlos de forma ordenada el 22 de octubre. Pero las cosas se torcieron:
- 17 de octubre: Amazon detecta en sus sistemas trampa un primer intento de explotación, cuatro días antes de que existiera parche.
- 20 de octubre: se filtra en foros técnicos que viene un problema crítico en PHP. La noticia corre como la pólvora.
- 21 de octubre: PHP adelanta los parches un día. Agencias como la CISA estadounidense lanzan alertas y varios gobiernos europeos (Países Bajos, Alemania, Francia, Bélgica, Finlandia) desconectan servicios de forma preventiva. En España, el CCN-CERT pone su propia web en mantenimiento.
- 22 y 23 de octubre: se confirman ataques activos. Según Check Point, el 12% de las organizaciones españolas ya ha registrado intentos de explotación, y Akamai calcula entre 2 y más de 5 millones de servidores potencialmente expuestos.
Si quieres el detalle de la cronología, nuestros colegas de Marketing4eCommerce lo han contado muy bien en su explicación de la crisis y en el seguimiento de los ataques contra empresas.
Cómo saber si mi web corre bajo PHP y si es vulnerable a un potencial ataque
No necesitas ser informático para hacer una primera comprobación. Tienes varias vías:
- Si tu web es WordPress: entra en Herramientas > Salud del sitio > Información > Servidor. Ahí verás la versión de PHP.
- Si tu web es PrestaShop: ve a Parámetros avanzados > Información y busca la versión de PHP en la configuración del servidor.
- En el panel de tu hosting (cPanel, Plesk o el panel propio de tu proveedor): suele haber una opción tipo «Versión de PHP» o «Seleccionar PHP».
- Con una extensión de navegador como Wappalyzer, que te dice con qué tecnología está hecha cualquier web.
- Preguntando directamente a tu proveedor de hosting o a quien te mantenga la web.
Una vez tengas el número, compáralo con esta lista. Solo estás protegido si tu PHP es igual o superior a una de estas versiones corregidas, publicadas el 21 de octubre (puedes comprobarlo en la web oficial de PHP):
- PHP 8.5.12 o superior (rama 8.5)
- PHP 8.4.27 o superior (rama 8.4)
- PHP 8.3.36 o superior (rama 8.3)
- PHP 8.2.35 o superior (rama 8.2)
¿Tu web está en PHP 8.1, 8.0, 7.x o, peor aún, 5.x? Entonces tienes un problema serio: son versiones sin soporte oficial y no hay una actualización «de botón» que te proteja. Y aquí es donde muchas pymes van a descubrir el precio de no haber tocado su web en años.
¿Las webs construidas con WordPress o PrestaShop pueden estar afectadas?
Sí, y son precisamente las más expuestas. No porque WordPress o PrestaShop sean malos, sino porque son los más usados y, sobre todo, porque hay muchísimas instalaciones abandonadas a su suerte. Y ojo con una trampa: actualizar WordPress o PrestaShop no arregla PHP2Shell. El problema está en el servidor, en el PHP que hay debajo.
El caso PrestaShop 1.6: atrapado en PHP 7
Aquí va la verdad incómoda. Miles de tiendas online siguen funcionando con PrestaShop 1.6, una versión que solo es compatible con PHP antiguo (5.x y primeras versiones de 7). Si el hosting sube el PHP a una versión moderna, la tienda deja de funcionar. ¿Resultado? Muchos negocios han pedido a su proveedor que les «congele» el PHP viejo para seguir vendiendo.
Esa decisión, que parecía una forma de ahorrarse una migración, hoy les deja en riesgo alto: esas versiones de PHP no reciben corrección oficial de PHP2Shell. Es como tener la puerta del almacén sin cerradura porque cambiarla obligaba a reformar el marco. Si es tu caso, el debate ya no es «si migro», es «cuándo y cómo de rápido». Por eso insistimos tanto en la migración a PrestaShop 9: no es un capricho estético, es seguridad.
WordPress con temas y plugins antiguos: el mismo síndrome
En WordPress pasa algo muy parecido. Hay muchísimas webs con temas comprados hace años, maquetadores obsoletos o plugins abandonados por sus desarrolladores que «rompen» la web si se sube el PHP a 8.x. ¿Solución habitual? Dejarlo en PHP 7.4 y no tocar nada.
Estas webs tienen un riesgo alto de ataque: PHP sin parche oficial, plugins sin actualizar y, muchas veces, nadie revisando los registros del servidor. El cóctel perfecto. Si quieres ir más allá de PHP2Shell, repasa nuestra checklist para proteger tu WordPress del hackeo.
¿Cuáles son las medidas de protección?
Lo primero: no entres en pánico, pero no lo dejes para el lunes. Este es el plan de acción, ordenado por prioridad:
1. Habla hoy mismo con tu proveedor de hosting
Si tienes un hosting compartido (lo más habitual en pymes), tu web convive en el mismo servidor con cientos de webs más. El parche de PHP lo tiene que aplicar el proveedor en su infraestructura, pero la versión de PHP que usa tu web la sueles elegir tú en el panel. Por eso es clave que confirmes con tu proveedor, ya sea Arsys, IONOS, Nominalia, Hostalia, Strato o cualquier otro:
- Qué versión exacta de PHP está usando tu web.
- Si han aplicado los parches de los fallos CVE-2026-109618 y CVE-2026-109619 del 21 de octubre.
- Si han detectado actividad sospechosa en tu alojamiento.
- Qué opciones te dan si tu web depende de una versión antigua de PHP.
2. Actualiza PHP a una versión corregida
Es la única solución completa. Existen ajustes técnicos de configuración que reducen el riesgo de forma temporal, pero son parches de emergencia, no una solución. Si tu web no puede funcionar con PHP 8.2 o superior, toca planificar la actualización o la migración ya.
3. Actualiza plugins, módulos, addons y temas
Actualizar plugins no corrige PHP2Shell por sí solo, pero es lo que te permite subir de versión de PHP sin que la web se rompa, y cierra otras puertas que los atacantes aprovechan en paralelo. Elimina los que no uses y sustituye los abandonados por alternativas con mantenimiento activo.
4. Revisa que nadie haya entrado ya
Aquí viene lo que casi nadie te cuenta: el parche cierra la puerta, pero no echa al que ya está dentro. Si tu web estuvo expuesta antes del 21 de octubre, conviene revisar:
- Archivos PHP nuevos o desconocidos en el servidor.
- Usuarios administradores que no reconoces.
- Redirecciones extrañas, enlaces que no has puesto o caídas inexplicables.
- Que tus copias de seguridad existen, funcionan y son anteriores a cualquier actividad sospechosa.
- Que formularios, carrito y pasarela de pago funcionan como deben.
5. Añade una capa de protección extra
Un cortafuegos web (WAF), como el de Cloudflare, que publicó reglas de emergencia contra PHP2Shell incluso en su plan gratuito, ayuda a frenar ataques mientras actualizas. Pero es un escudo temporal, no sustituye a la actualización.
En resumen
- PHP2Shell es real, es grave y ya se está explotando. No es una noticia para informáticos: afecta directamente a tu negocio, tus datos y tu reputación.
- Afecta a la mayoría de webs hechas con WordPress, WooCommerce, PrestaShop y otros gestores basados en PHP.
- Las más expuestas son las webs «congeladas»: PrestaShop 1.6, WordPress con temas antiguos y cualquier web atada a PHP 7.x o anterior.
- La solución pasa por tu hosting: PHP actualizado a 8.2.35, 8.3.36, 8.4.27 u 8.5.12 o superiores.
- Actualizar no basta si ya te han visitado: revisa, limpia y comprueba tus copias de seguridad.
Y la reflexión de fondo, que es la que de verdad importa: ¿cuánto le está costando a tu empresa ese «si funciona, no lo toques»? Durante años ha sido una forma de ahorrar. Esta semana se ha convertido en la forma más cara de tener una web.
Cómo te puede ayudar Ádraba
En Ádraba llevamos desde 2005 desarrollando y manteniendo webs y tiendas online para pymes y grandes marcas, y estos días estamos revisando una a una las webs de nuestros clientes. Si no sabes en qué situación está la tuya, te ayudamos a averiguarlo:
- Diagnóstico rápido: comprobamos con qué versión de PHP funciona tu web, en qué hosting está y qué riesgo real tiene frente a PHP2Shell.
- Interlocución con tu hosting: hablamos nosotros con tu proveedor en su idioma técnico para que no te pierdas entre tickets y siglas.
- Actualización segura: subimos PHP, actualizamos plugins, módulos y temas, y comprobamos que todo sigue funcionando (incluido el carrito y la pasarela de pago).
- Revisión de seguridad: buscamos rastros de accesos no autorizados y dejamos copias de seguridad fiables.
- Migración de plataforma: si tu tienda está atrapada en PrestaShop 1.6, te acompañamos en la migración a PrestaShop 9, como ya hicimos en el caso de éxito de Nenelandia.
No esperes a que el problema te encuentre a ti. Escríbenos y revisamos tu web antes de que lo haga otro con peores intenciones.